Ce billet n'avait été publié qu'en anglais. Nous l'avons traduit en 2026 pour que les archives se lisent dans les deux langues. Lire l'original →
****** * IMPORTANT * ******
Le HackerSpace à changé d'emplacement!
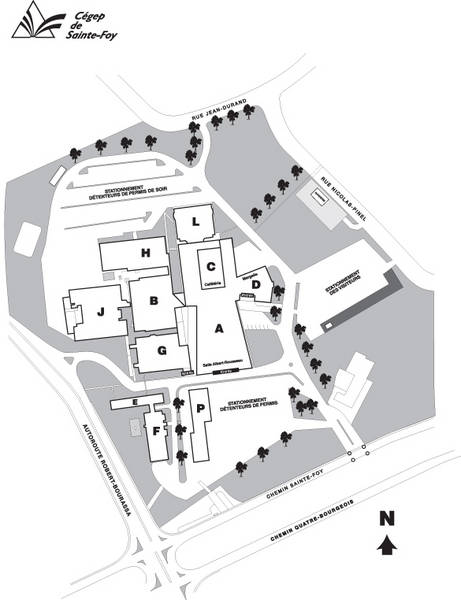
Nous sommes maintenant au Cégep Ste-Foy, Pavillon P, Local P451 (même bâtiment que le iHack).
Le stationnement est gratuit a partir de 18h!
Google maps
****** ****** ****** ****** ******
Comment briser la protection des consommables d'imprimante - hacking logiciel et matériel (diapos en anglais et conférence en français)
Venez assister à une conférence sur le Hardware Hacking qui sera vous surprendre et vous intéresser!
Inscription (Gratuite)
Inscrivez-vous ici!
Description
On a une imprimante multifonction et des consommables du même fabricant. Un mécanisme de protection a été
mis en place pour que l'imprimante accepte SEULEMENT les cartouches de toner du même fabricant.
On veut voir comment fonctionnent les mesures de sécurité et vérifier si elles sont efficaces sur le plan de la sécurité.
Voici les différentes étapes qu'on va passer en revue :
_ Comment fonctionne le mécanisme de protection
_ Extraire le firmware de la mémoire flash de l'imprimante
_ Identifier la partition /root
_ Trouver la fonction vulnérable et en faire la rétro-ingénierie
_ Les problèmes de compilation croisée
_ Le protocole 1-wire
_ Comment révéler le secret grâce à l'analyse dynamique
_ Émulateur de puce de toner
_ comment patcher le firmware de l'imprimante et pourquoi il est possible de reflasher l'imprimante avec une version non officielle
_ Les outils matériels utilisés
_ Pistes de recherche pour l'avenir
Conférencier
Cedric Bardy
UStream
Après